HTTP 401和403是机场断线吗?认证挑战、访问拒绝与407分开排查
网页或订阅请求出现 HTTP 401、403,说明已经收到了一个 HTTP 响应,但还不能据此判断响应一定来自目标应用、网关还是其他中间组件。它们也不等同于本地连接超时。做机场推荐的试用验收时,应把“请求得到响应”和“目标任务获准完成”分别记录。
401、403和407各回答什么问题
HTTP 规范 RFC 9110 的401说明指出,401表示目标资源缺少有效认证凭据,生成该响应的服务器必须提供至少一个 WWW-Authenticate 挑战。它可能涉及凭据缺失、过期或不适用于该资源,不能只凭数字断言“密码输错”。
403的规范说明表示服务器理解了请求,但拒绝执行。拒绝原因也可能与凭据无关;原样自动重复同一凭据通常没有意义。403不自动等于封号、套餐欠费或某个地区被限制,具体原因仍要看该服务说明。
另一个容易混淆的状态是407,它用于代理认证,并配合 Proxy-Authenticate;401的认证对象是目标资源。Mozilla认证框架说明
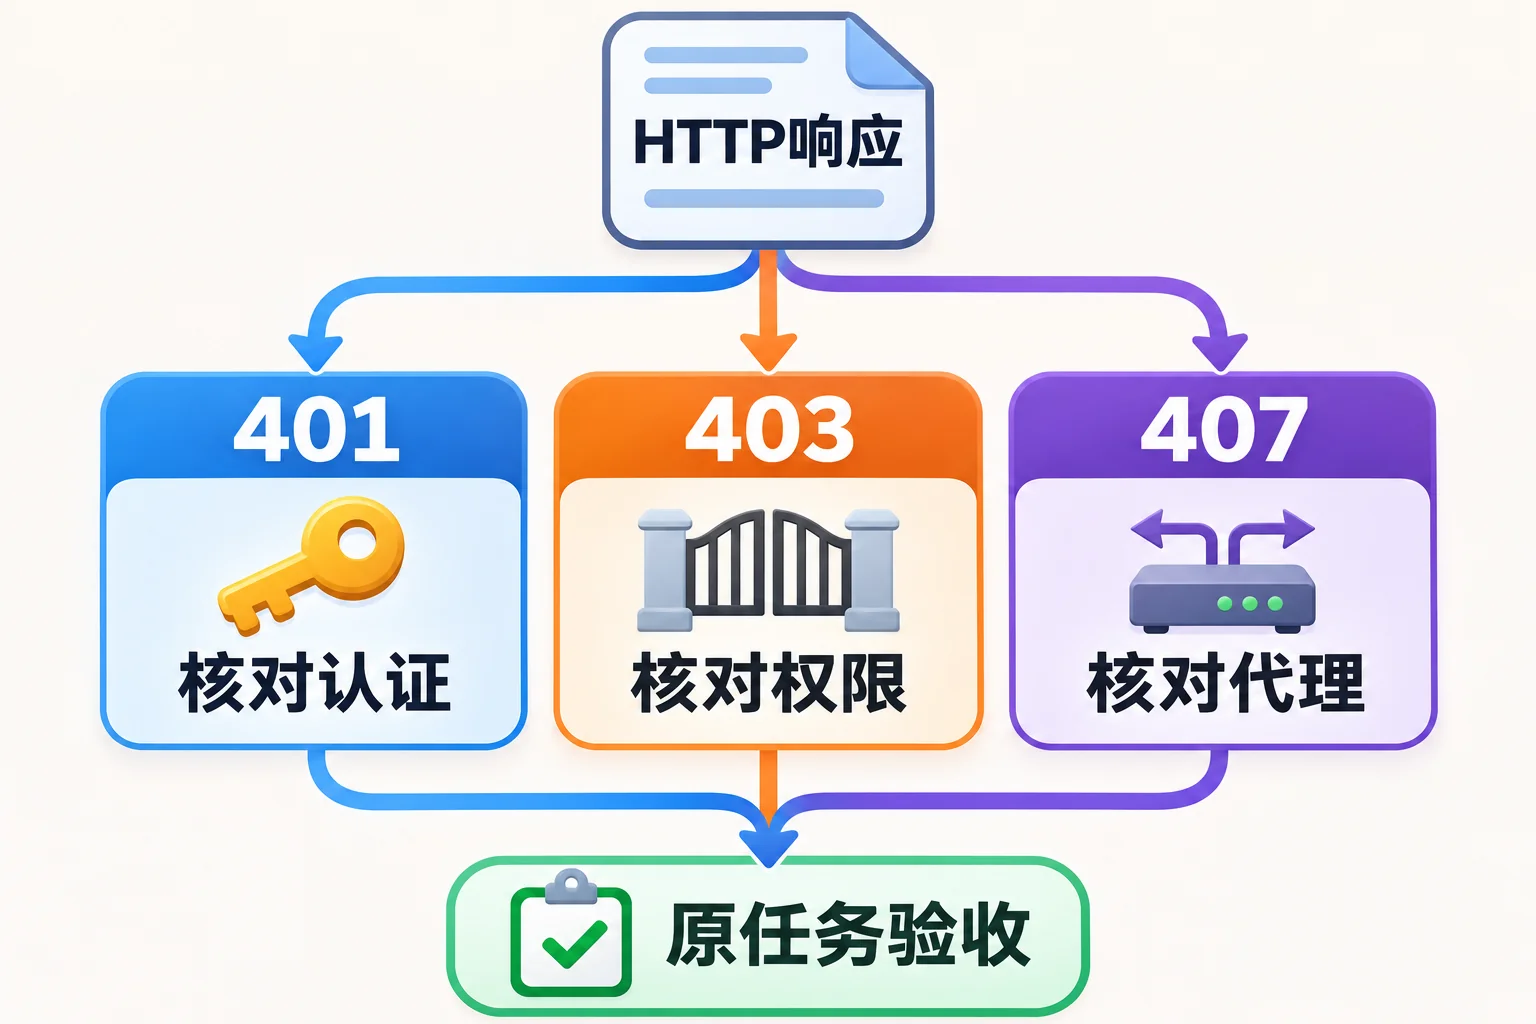
示意图:先按响应类型核对认证对象和权限,再回到原请求验收;状态码本身不能定位完整故障链路。
第一步:保存失败位置,而非先反复换节点
记录失败时间、页面域名、操作步骤、状态码和正文中的简短错误提示。先确认失败的是登录页、登录后的资源、订阅下载,还是客户端连接本地代理的请求。
普通读者可以先用页面本身的提示;熟悉浏览器开发者工具时,在网络面板中找真正失败的那条请求,查看状态与响应头。不要把页面里某张图片的403当成整次登录失败,也不要把最终页面为200就当成所有接口成功。
复制证据前去掉 Cookie、Authorization、订阅令牌及带签名的完整地址。不要把整个请求未经检查就导出交给别人;截图也可能露出凭据。
第二步:401沿认证对象检查
- 核对地址来自官方入口,避免旧书签指向另一套登录或接口地址。
- 对普通网页,按网站正常登录流程重新建立会话,然后重新打开原资源。不要把机场账号密码填进无关网站的认证弹窗。
- 对订阅或API,查其官方说明是否需要有效令牌、指定账号权限或正确链接。链接疑似泄露时按本站正常重置流程处理,不在工单里公开完整地址。
- 如果仍失败,提交脱敏后的时间、资源类型和响应提示,让服务方检查。没有看到挑战头时,记录事实;不要自行拼装认证头去尝试。
网页还可能使用Cookie登录,并非所有认证都采用同一种HTTP挑战机制。按网站实际支持的方式操作,不能仅根据401猜出应该填哪一种凭据。
第三步:403先查授权和服务规则
先查自己是否有该资源的访问权限、链接是否已失效,以及官方面板或文档有无明确提示。若服务支持工单,描述“什么账号角色在什么时间访问哪个资源被拒绝”,不要要求客服仅凭“机场坏了”定位。
可以在不改变账号和目标的情况下,用一个已知正常路径做一次对照,并记录变量。结果变化只能形成定位线索,不是绕过访问控制的理由。避免不断刷新、自动重试或轮换出口来冲撞限制。
最后怎样验收恢复
回到原来的地址和动作,确认预期内容、下载或保存结果确实出现;再检查客户端与网站各自的错误是否消失。只消除认证弹窗、换成另一页面能开,不能代表原任务恢复。
最终记录应写清“401认证问题已按正常登录解决”“403原因仍待服务方确认”或“407已定位代理认证”,而不是统一归为节点断线。这样后续比较机场体验时,才不会把网站授权问题算成网络稳定性结论。
资料核验日期:2026-11-03。
评论