机场链路加密后,HTTP 网站也安全吗?看清 HTTPS 的保护范围
客户端显示加密协议,访问的网页仍写着 http://,这并不矛盾。代理协议保护的连接段与网站使用的 HTTP 或 HTTPS,是两组需要分别确认的条件。
本文讨论常见转发连接的保护边界,不判断任何服务商是否实际查看数据,也不提供匿名性或“绝对安全”的承诺。
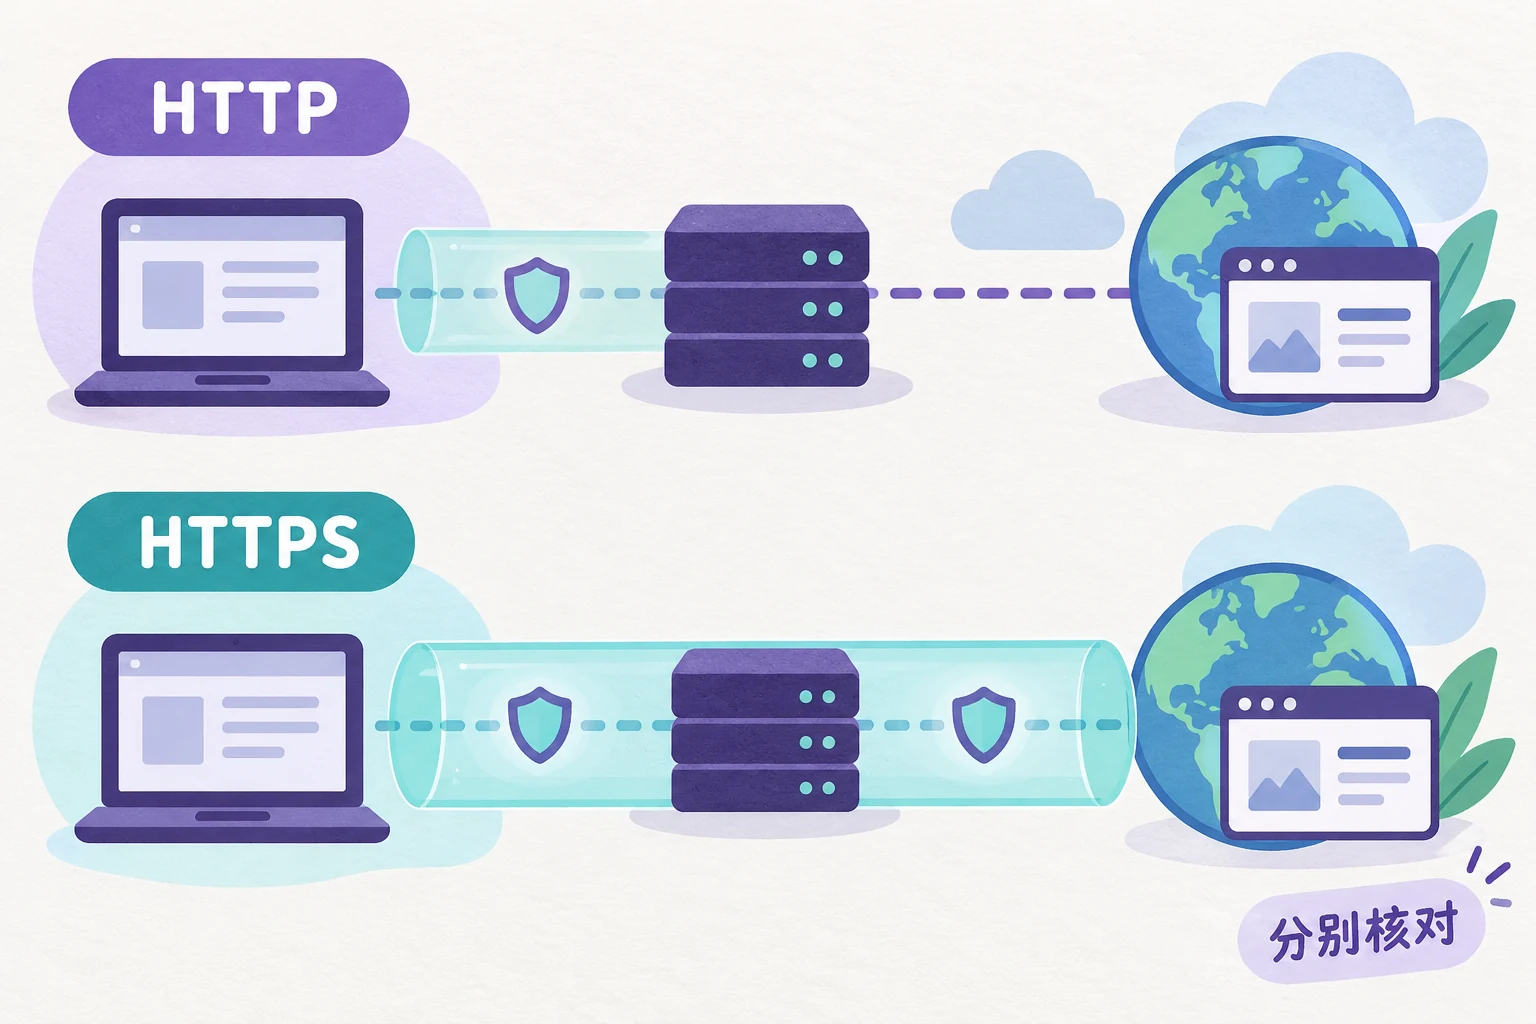
示意图:代理链路的加密不能自动替代网站端到端的 HTTPS。
为什么不能把两种加密合并理解
可以把访问路径简化为“设备 → 代理节点 → 目标网站”。如果设备到节点采用加密代理,而节点之后访问的是普通 HTTP,第一段加密不会自动把后半段变成 HTTPS。转发节点及后续路径上的相关参与方,仍可能接触未受网站 TLS 保护的内容。
RFC 9110 第 4.2.2 节说明,HTTPS 的安全含义包括验证服务器代表目标站点,并保护与它交换的 HTTP 内容的机密性和完整性。在正常的端到端 TLS 转发、没有额外解密拦截的条件下,这一保护跨越中间转发路径,而不只停在代理节点。
| 条件 | 应怎样理解 |
|---|---|
| 加密代理访问普通 HTTP | 不能推导出网站内容全程加密 |
| 正常验证的 HTTPS 经代理转发 | 网站 TLS 与代理传输分别发挥作用 |
| HTTPS 证书验证报错 | 目标身份或信任链尚未完成核对 |
| 软件另外要求信任未知根证书 | 需要另行核对信任与解密权限 |
这张表是协议层面的判断方法,不是某家机场的实测结果。
用浏览器完成三项实际检查
- 看最终网址。 页面加载完成后核对地址栏的协议和完整域名。入口会跳转时,检查最终页面,而不只看最初复制的链接。
- 查看连接信息。 打开浏览器站点信息,检查是否有连接或证书警告。代理客户端显示“正常”,不能替代目标网站证书验证。
- 核对敏感操作所在页面。 登录、支付或上传私密内容之前,再确认当前页面属于预期网站且使用正常验证的 HTTPS。不要为了测试给普通 HTTP 页面填写真实密码。
如果网站支持 HTTPS,优先从其已确认的 HTTPS 官方入口访问。如果只能提供 HTTP,先限制为无需敏感信息的访问,并向网站运营方确认其用途;不能通过“开全局模式”把这一问题消除。
HTTPS 正常也不是完全匿名
TLS 主要保护传输内容,不会自动隐藏你登录的账号、服务端保存的操作记录或所有网络元数据。网站当然需要处理你主动提交的数据;代理与网络参与方可观察到什么,也会受连接方式、DNS、协议与配置影响。
因此,把“正文受 TLS 保护”“使用哪个出口”“网站知道哪个账号”分别记录,更有助于理解隐私需求。不要用一个锁形图标推出商业可信度、地区身份或所有应用都被接管。
怎样算完成验收
你应能确认最终网页使用的协议、目标域名与证书状态,并指出代理加密与网站 TLS 分别保护什么。阅读机场推荐时,协议名称可用于兼容性筛选;敏感任务仍应逐项验收目标网站的 HTTPS。
来源与核验日期
官方资料核验日期:2026-10-07。本文提供自行操作与记录的方法,不代表本站对某家机场的实测结论。
评论