开启加密 DNS 就等于用了 VPN 吗?DoH 的保护范围与排障方法
浏览器显示“安全 DNS 已开启”,只说明你配置了某一种解析方式,不能据此认定所有网页流量已经经过 VPN 或机场代理。解析域名和向网站传输内容,是两项不同的网络工作。
本文用于理解 DoH 与连接路径,适合遇到“解析成功但网页仍打不开”的读者,不要求更换 DNS 服务商。
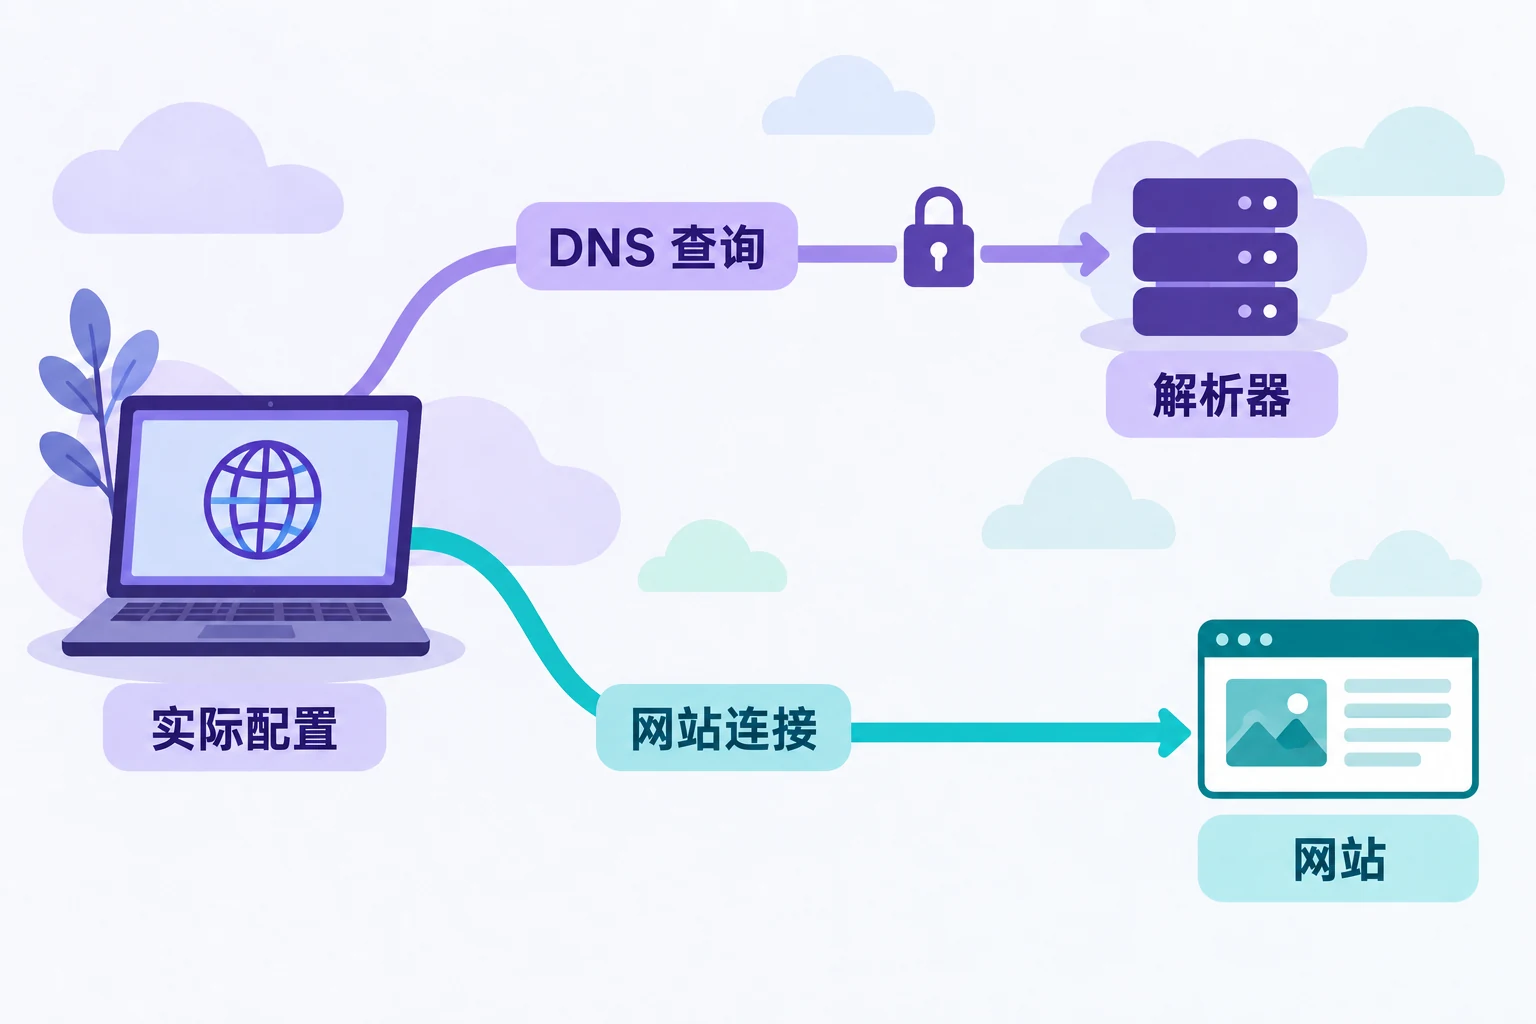
示意图:加密 DNS 与网站连接属于不同通道,具体路径由实际配置决定。
DoH 保护的是哪一步
DNS 查询帮助应用找到域名对应的地址。DoH 把 DNS 消息放进 HTTPS 传输。RFC 8484说明了它对 DNS 传输的加密、服务器认证及解析服务端的隐私考虑。
它的保护对象是 DNS 通道。取得地址以后,浏览器仍需另行建立网站连接;网站连接是否走代理、是否使用 HTTPS、应用有没有被客户端接管,应分别查看。DoH 解析器还要处理收到的查询,因此不能把“传输加密”理解为“解析服务端不知道查询内容”。
| 需要确认的问题 | 应查看的证据 |
|---|---|
| 域名怎样解析 | 实际生效的 DNS 设置、解析器与日志 |
| 网站正文怎样传输 | 网站 URL、证书状态与连接结果 |
| 请求是否进入机场客户端 | 接管设置、分流规则和连接记录 |
做一份三栏排障记录
先记录浏览器是否配置安全 DNS、使用哪个提供者,以及是自动选择还是指定模式。接着记录系统 DNS 和代理客户端 DNS 设置。此时只做记录,不要把三个设置一起改掉。
再对同一个公开网页观察:浏览器是否报告域名解析错误,是否已进入 TLS 或 HTTP 阶段,客户端有没有相应的目标连接。拿到 DNS 答案只能排除某一部分解析问题,不能证明目标端口、TLS 或网站权限都正常。
如果怀疑是浏览器 DoH 引起差异
- 保存原设置和失败时间,使用不含个人账号的公开页面复现。
- 在你有权管理的设备上,按浏览器官方说明临时调整这一项解析设置,其他代理和节点条件保持不变;受组织管理的配置交给管理员处理。
- 比较同一域名的错误阶段,并检查客户端记录。不要只比较页面有没有显示,因为缓存和既有连接也可能影响结果。
- 测试后恢复原设置,记录差异。如果没有差异,继续检查目标连接,不要不断切换 DNS 服务碰碰运气。
这是一组定位实验,不是关闭加密 DNS 的长期建议,也不能由一次成功推定所有应用都使用同一个解析器。
怎样算理解并验收完成
你能指出哪一条通道负责 DNS、哪一条负责网页内容,并用实际记录说明代理接管与分流是否生效,就完成了核对。做机场推荐或协议选择时,DoH 可以作为解析方案的一部分,但它不能单独替代全部流量路径的验收。
来源与核验日期
官方资料核验日期:2026-10-06。文中的表格和流程用于自行检查,不代表本站对某家机场的实测结论。
评论